AIPD et assistant IA RH : quand est-elle obligatoire ?
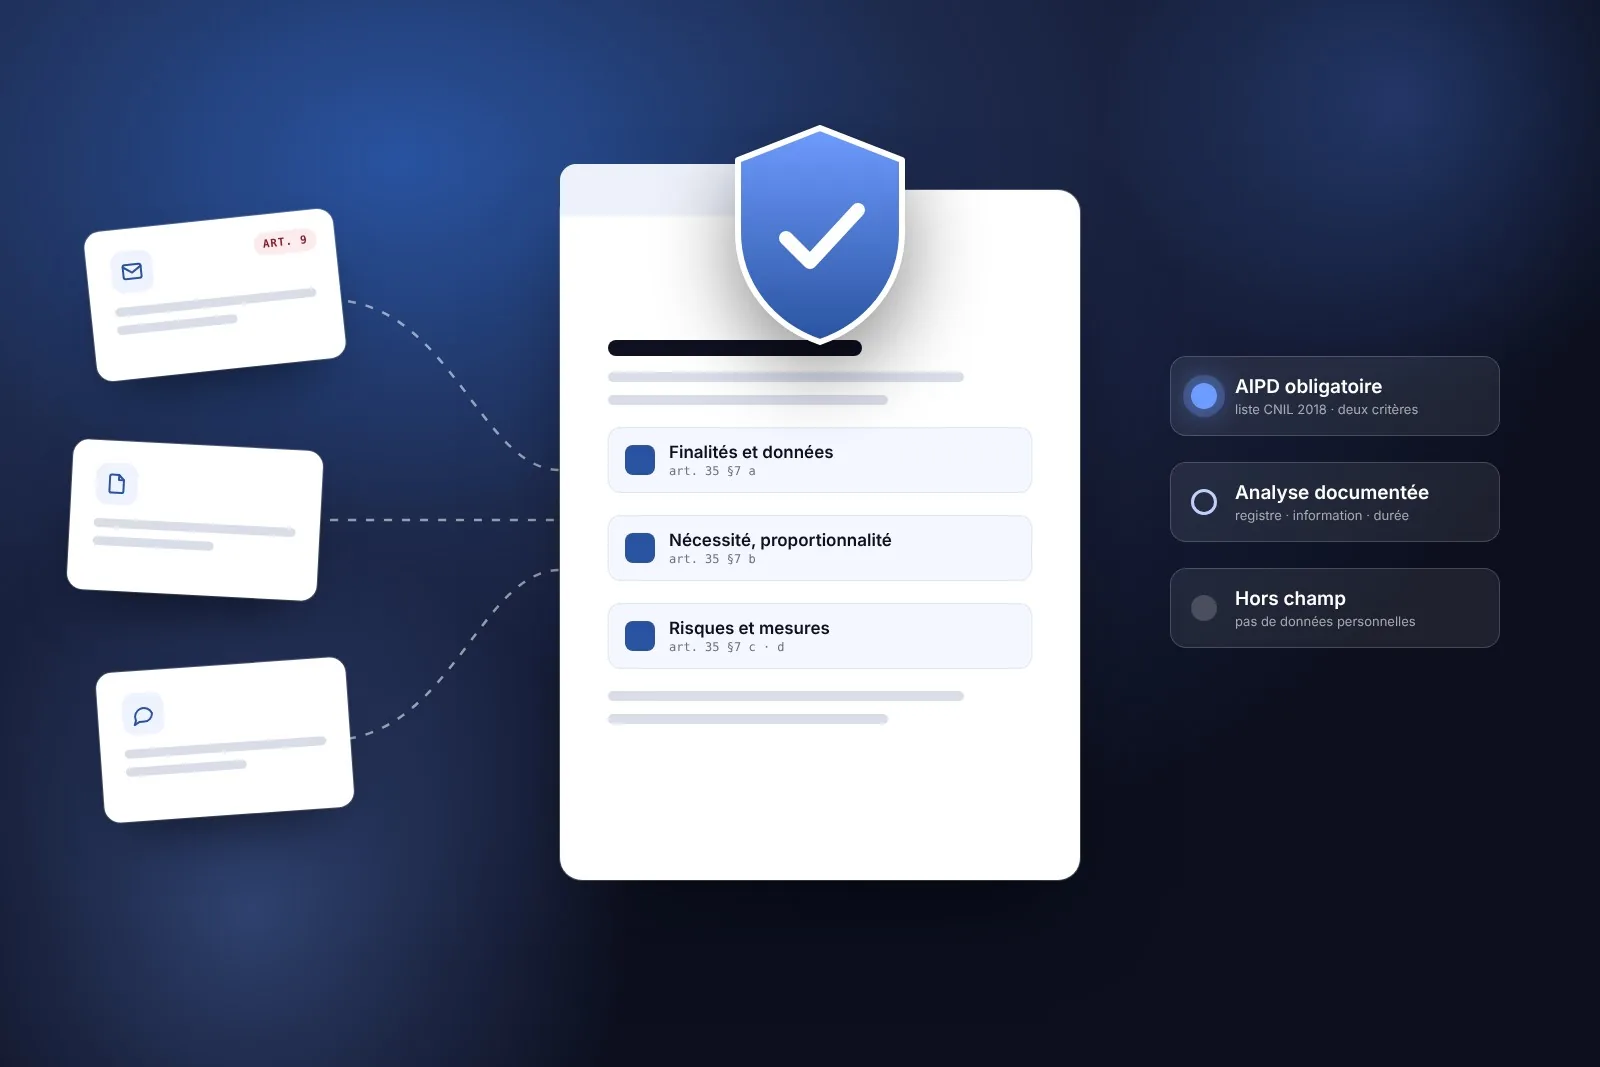
Une AIPD est obligatoire avant de déployer un assistant IA dans un service RH dès que le traitement présente un risque élevé pour les salariés : la CNIL le présume quand deux des neuf critères du CEPD sont réunis ou quand le traitement figure sur sa liste de 2018, qui vise le profilage RH, la surveillance constante de l'activité et les alertes professionnelles. Un assistant qui répond aux questions à partir de la documentation RH n'y entre pas d'office ; un assistant qui lit les dossiers individuels ou la boîte mail RH y entre presque toujours, et l'AIPD de l'éditeur ne remplace pas la vôtre. AgentRH a préparé cette AIPD avec la DPO d'une ETI avant le démarrage du test, sur l'outil PIA de la CNIL.
À retenir
- L'article 35 du RGPD impose une analyse d'impact relative à la protection des données (AIPD) avant tout traitement susceptible d'engendrer un risque élevé pour les droits et libertés des personnes ; elle se fait avant la mise en service, pas après.
- La CNIL retient neuf critères issus des lignes directrices du G29 et présume l'AIPD obligatoire dès que deux d'entre eux sont réunis ; pour un assistant fondé sur l'IA générative, le critère de l'usage innovant est déjà rempli, c'est le second qui décide.
- Sa liste de 2018 vise trois traitements RH : les profils établis à des fins de gestion des ressources humaines, la surveillance constante de l'activité des employés et les alertes professionnelles ; sa liste de 2019 dispense la gestion du personnel des organismes de moins de 250 personnes, hors profilage.
- Un assistant qui répond aux salariés à partir de la convention collective et des procédures internes ne figure pas sur la liste ; dès qu'il lit des dossiers individuels ou une boîte mail RH, l'AIPD devient la règle, et celle de l'éditeur ne remplace pas celle du responsable de traitement.
- En déploiement, la DPO d'une ETI a demandé l'AIPD avant le démarrage du test : AgentRH l'a préparée sur l'outil PIA de la CNIL et l'a ouverte à la DPO pour relecture ; la question centrale a été le sort des données sensibles qui arrivent par mail.
Quand l'AIPD est-elle obligatoire pour un assistant IA RH ?
Elle est obligatoire dès que le traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des salariés, et elle se fait avant le traitement : c'est l'article 35, paragraphe 1, du RGPD, qui vise en particulier le recours à de nouvelles technologies. Le paragraphe 3 nomme trois cas où elle est toujours requise : l'évaluation systématique et approfondie d'aspects personnels par un traitement automatisé, profilage compris, qui produit des effets juridiques ou affecte la personne de manière significative ; le traitement à grande échelle des données de l'article 9 (santé, appartenance syndicale, origine, convictions, orientation sexuelle) ; la surveillance systématique à grande échelle d'une zone accessible au public.
Pour le reste, la CNIL applique les neuf critères des lignes directrices WP248 du G29, reprises par le Comité européen de la protection des données : évaluation ou notation, décision automatique avec effet légal ou similaire, surveillance systématique, données sensibles ou hautement personnelles, collecte à large échelle, croisement de données, personnes vulnérables, usage innovant, exclusion du bénéfice d'un droit ou d'un contrat. Un traitement qui en réunit au moins deux est présumé soumis à l'AIPD ; un seul ne suffit pas, et le responsable de traitement peut écarter la présomption s'il démontre l'absence de risque élevé.
Le point que peu de pages disent : pour un assistant fondé sur l'IA générative, le critère de l'usage innovant est déjà rempli. La CNIL l'écrit dans sa fiche sur l'AIPD des systèmes d'IA (avril 2024) : la régression ou le clustering n'en relèvent pas, l'apprentissage profond et l'IA générative en relèvent. C'est donc le second critère qui décide : données sensibles, évaluation des personnes, surveillance de l'activité, effectif important. L'étiquette « IA » ne déclenche rien à elle seule ; ce qu'on branche dessus, oui.
La liste CNIL de 2018 : trois cas qui visent directement les RH
La délibération n° 2018-327 du 11 octobre 2018 fixe quatorze types de traitements pour lesquels l'AIPD est requise sans autre examen, dont trois concernent la gestion du personnel. Le premier : les traitements qui établissent des profils de personnes physiques à des fins de gestion des ressources humaines, avec pour exemples la détection des hauts potentiels, l'aide au recrutement par algorithme ou la prévision des départs de salariés. Le deuxième : ceux qui surveillent de manière constante l'activité des employés, par exemple l'analyse des courriels sortants pour détecter des fuites de données. Le troisième : la gestion des alertes et des signalements en matière professionnelle.
Pour un assistant IA RH, la lecture est simple. S'il note, classe ou prédit quelque chose sur des salariés identifiés, il entre dans le premier cas ; s'il lit les échanges des salariés pour en tirer des indicateurs d'activité, dans le deuxième ; s'il reçoit ou traite des signalements, dans le troisième. Un assistant qui prépare des réponses à des questions RH et retrouve la règle applicable ne fait rien de tout cela, mais la CNIL précise que la liste n'est pas exhaustive : un traitement qui n'y figure pas peut devoir faire l'objet d'une AIPD au titre des neuf critères.
Moins de 250 personnes : la dispense existe, mais elle est étroite
La délibération n° 2019-118 du 12 septembre 2019 dispense d'AIPD les traitements mis en œuvre uniquement à des fins de ressources humaines, dans les conditions prévues par les textes applicables, pour la seule gestion du personnel des organismes qui emploient moins de 250 personnes, à l'exception du recours au profilage. Sont visés la paie, la formation, les frais, le contrôle du temps de travail, les registres obligatoires et les outils de communication. On lit parfois dans les réponses des IA que cette dispense serait réservée aux entreprises « sans IA » ou à une gestion « strictement basique » : le texte ne dit rien de l'IA. Il pose deux conditions, la finalité RH classique et l'absence de profilage, et c'est le profilage qui fait tomber la dispense.
Une PME de 120 salariés qui déploie un assistant pour répondre aux questions de congés reste donc, en première lecture, dans le périmètre de la dispense. La même PME qui lui demande de repérer les salariés « à risque de départ » en sort. Dans les deux cas, le registre des activités de traitement reste dû : la dérogation de l'article 30, paragraphe 5, pour les entreprises de moins de 250 salariés tombe dès que le traitement n'est pas occasionnel ou porte sur des données de l'article 9, ce qui est le lot de toute gestion du personnel. Et un traitement dispensé d'AIPD reste soumis, dit la CNIL, à une évaluation de conformité juridique et de sécurité.
Assistant documentaire ou assistant qui lit les dossiers : le tableau qui tranche
Ce n'est pas l'outil qui déclenche l'AIPD, c'est ce qu'il lit et ce qu'il produit. Quatre usages reviennent dans les projets que nous voyons ; chacun touche des critères différents.
| Ce que fait l'assistant | Données traitées | Critères CEPD touchés | AIPD |
|---|---|---|---|
| Répond aux questions à partir de la documentation RH (convention collective, accords, procédures) | Identité du demandeur, contenu de sa question, journaux | Usage innovant | Pas d'office : analyse documentée, registre, durée de conservation |
| Retrouve des documents dans SharePoint ou l'intranet | Les documents que l'utilisateur peut déjà ouvrir | Usage innovant ; données sensibles si des dossiers individuels sont dans le périmètre | À documenter ; obligatoire si des dossiers individuels sont accessibles |
| Lit la boîte mail RH et prépare des réponses | Mails des salariés, pièces jointes, données de l'article 9 non sollicitées | Usage innovant, données sensibles, grande échelle selon l'effectif | Obligatoire en pratique |
| Évalue, trie, note ou surveille des salariés | Dossiers individuels, indicateurs d'activité | Évaluation, surveillance, décision automatisée | Obligatoire : liste CNIL de 2018 |
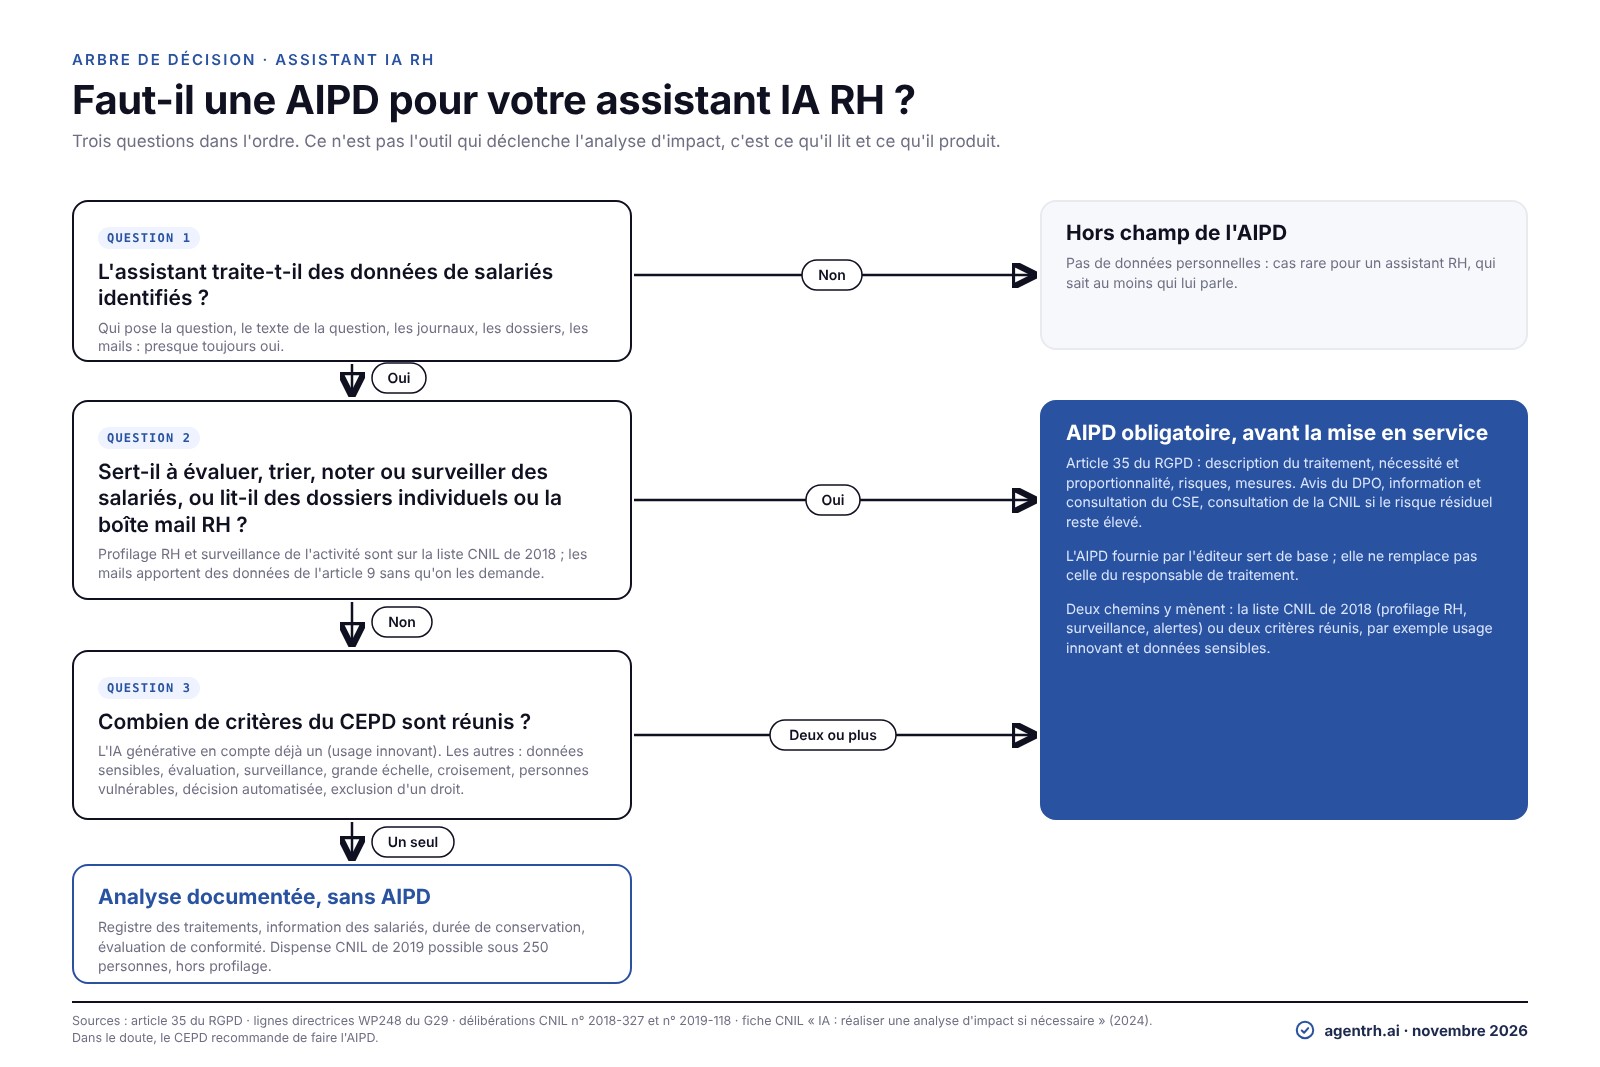
Même un assistant documentaire traite des données personnelles : il sait qui pose la question, il garde son texte, il journalise. « Combien de jours de congé pour le mariage de mon fils ? » est une donnée personnelle ; « puis-je poser un congé pour accompagner mon conjoint en chimiothérapie ? » est une donnée de santé. Le registre, l'information des salariés et la durée de conservation sont dus même quand l'AIPD ne l'est pas.
La troisième ligne structure tout. Dans une boîte mail RH, les données de l'article 9 arrivent sans qu'on les ait demandées : un salarié écrit « je suis de permanence syndicale jeudi », un autre joint son arrêt de travail, un troisième explique un aménagement d'horaire par son handicap. L'assistant ne les collecte pas, il les reçoit, et l'AIPD doit dire ce qu'il en fait : pas d'exploitation à une autre finalité, accès en clair limité aux RH habilités, pas de conservation au-delà du traitement de la demande. C'est ce point, plus que la technologie, qui a occupé l'analyse racontée ci-dessous.
Ce que nous avons vécu : l'AIPD demandée par la DPO d'une ETI avant le test
Fin octobre 2026, la DPO externe d'une ETI cliente, pour un déploiement auprès de seize utilisateurs RH, a demandé l'AIPD avant de donner son feu vert au démarrage du test. Nous l'avions anticipée : l'analyse a été rédigée sur l'outil PIA de la CNIL, un logiciel libre que nous avons repris et installé sur notre propre domaine, à une adresse dédiée à ce client, puis ouverte à la DPO et au dirigeant. Ils n'ont pas reçu un PDF mais un espace de travail où chaque section se relit, se corrige et se complète, avec le rôle d'évaluateur que l'outil prévoit. Au moment où nous écrivons, cette relecture est en cours ; nous mettrons cet article à jour avec ce qu'elle aura changé.
La question qui a tout structuré n'était pas l'IA. Lors de la relecture de l'accord de traitement des données avec ce même client, en juin 2026, le point le plus discuté a été l'article 9 : que fait l'outil d'un arrêt de travail joint à un mail, d'une mention d'appartenance syndicale, d'une situation de santé expliquée en trois lignes ? Les mesures décrites dans l'analyse répondent à cela : hébergement en Europe dans l'environnement Microsoft, aucun entraînement de modèle sur les données, accès limité aux documents que l'utilisateur peut déjà ouvrir, suppression du contenu des mails une fois la réponse envoyée, journalisation de chaque envoi, validation humaine avant tout message à un salarié. Rien de spectaculaire ; c'est précisément ce qu'une DPO veut lire.
Mener l'AIPD en six étapes avant la mise en service
L'article 35, paragraphe 7, fixe le contenu minimal : une description systématique des opérations et des finalités, une évaluation de la nécessité et de la proportionnalité, une évaluation des risques pour les droits et libertés, et les mesures prévues pour y faire face. En pratique, pour un assistant IA RH :
- Cartographier : finalités, données traitées, personnes concernées, flux vers l'éditeur et ses sous-traitants, durées de conservation. C'est ici qu'on écrit si l'outil lit la boîte mail, les dossiers, ou seulement la documentation.
- Qualifier : passer les neuf critères, compter ceux qui sont réunis, vérifier la liste de 2018 et la dispense de 2019.
- Consulter le DPO : l'article 35, paragraphe 2, l'impose quand un délégué a été désigné ; il conseille et vérifie l'exécution de l'analyse.
- Décrire les mesures : minimisation, habilitations, journalisation, suppression, validation humaine, sort des données de l'article 9. L'outil PIA de la CNIL guide cette partie section par section.
- Informer et consulter le CSE : consultation sur l'introduction de nouvelles technologies (article L2312-8 du Code du travail), information préalable sur les traitements automatisés de gestion du personnel et consultation si l'outil permet un contrôle de l'activité des salariés (article L2312-38) ; l'article 35, paragraphe 9, du RGPD prévoit aussi de recueillir, le cas échéant, l'avis des représentants des personnes concernées.
- Décider, documenter, réviser : si le risque résiduel reste élevé malgré les mesures, consulter la CNIL avant de démarrer (article 36) ; sinon démarrer, et réexaminer l'analyse à chaque modification du risque (article 35, paragraphe 11), par exemple quand on ouvre un nouveau périmètre de documents à l'assistant.
Quand l'analyse est préparée avec l'éditeur, ce qui prend du temps n'est pas la rédaction mais la relecture par le DPO et le passage en CSE : les prévoir dès le choix de l'outil évite de découvrir l'AIPD la semaine du démarrage.
Et l'AI Act ?
Le règlement (UE) 2024/1689 classe à haut risque, à l'annexe III, point 4, les systèmes d'IA destinés au recrutement et à la sélection des candidats, aux décisions sur la promotion ou la rupture de la relation de travail, à l'attribution des tâches sur la base du comportement ou des caractéristiques personnelles, et au suivi et à l'évaluation des performances. Un assistant qui répond aux questions RH à partir de documents et prépare des courriers que l'équipe RH valide n'y figure pas en tant que tel ; il y entrerait s'il servait à évaluer ou à trier des personnes.
Le calendrier a changé cet été. Le règlement (UE) 2026/1744 du 8 juillet 2026, publié au Journal officiel de l'Union le 24 juillet, reporte l'application des obligations des systèmes à haut risque de l'annexe III au 2 décembre 2027, et au 2 août 2028 pour les systèmes intégrés à des produits de l'annexe I. Deux obligations s'appliquent dès maintenant à tout employeur qui déploie un assistant : la maîtrise de l'IA de l'article 4, reformulée par le même règlement en mesures pour développer la maîtrise de l'IA du personnel, et la transparence de l'article 50, qui veut que les personnes sachent qu'elles interagissent avec un système d'IA. Pour un système à haut risque, l'article 26 ajoute l'information des représentants des travailleurs et des travailleurs concernés avant la mise en service. Aucune ne remplace l'AIPD : la CNIL présume soumis à l'analyse d'impact tout système à haut risque qui traite des données personnelles, et la documentation exigée par l'AI Act, qui pèse surtout sur le fournisseur, peut l'alimenter.
Ce qu'AgentRH fournit pour votre AIPD
AgentRH fournit à chaque client, pour son DPO, une analyse d'impact rédigée sur l'outil PIA de la CNIL et ouverte en relecture sur une adresse dédiée, l'accord de traitement des données, la liste des sous-traitants et la documentation d'information des salariés. Les mesures qui y sont décrites sont celles du service : hébergement sur Microsoft Azure en Europe de l'Ouest, modèles appelés via Azure OpenAI, aucun entraînement sur vos données, accès limité aux documents que l'utilisateur peut déjà ouvrir, suppression du contenu des mails une fois la réponse envoyée, validation humaine de chaque envoi. Le détail est sur la page Sécurité et RGPD et, pour le dialogue avec votre délégué, sur la page destinée aux DPO.
Si vous préparez un déploiement, commencez par le tableau ci-dessus : dites ce que l'assistant lira. Pour un assistant qui traite la boîte mail RH, prévoyez l'AIPD ; pour un assistant qui répond à partir de la convention collective, prévoyez au moins le registre et l'information des salariés. Dans les deux cas, l'équipe AgentRH répond aux questions de votre DPO et de votre DSI avant le test, pas après.
Questions fréquentes
Faut-il une AIPD pour un chatbot RH qui répond aux questions sur les congés et la mutuelle ?
Pas d'office. Un assistant qui répond à partir de la convention collective, des accords et des procédures internes ne figure pas sur la liste CNIL de 2018 et ne remplit en général qu'un critère du CEPD, l'usage innovant. Il traite tout de même des données personnelles (qui demande, quoi, quand) : registre, information des salariés et durée de conservation sont dus, et le CEPD recommande de faire l'AIPD en cas de doute.
L'éditeur fournit une AIPD : suffit-elle pour notre entreprise ?
Non. L'AIPD est une obligation du responsable de traitement, donc de l'employeur ; la CNIL précise que le fournisseur peut proposer un modèle d'analyse, mais que l'utilisateur reste tenu d'en réaliser une pour son propre déploiement. Le document de l'éditeur sert de base : il décrit le service, les flux et les mesures ; votre analyse y ajoute vos finalités, votre périmètre de documents, votre effectif et l'avis de votre DPO.
Nous avons moins de 250 salariés : sommes-nous dispensés d'AIPD ?
Seulement pour la gestion courante du personnel, sans profilage. La délibération CNIL n° 2019-118 dispense les traitements mis en œuvre uniquement à des fins RH pour la seule gestion du personnel des organismes de moins de 250 personnes, à l'exception du recours au profilage. Un assistant qui note, trie ou prédit sort de la dispense ; un assistant qui répond aux questions y reste en première lecture, et le registre reste dû dans tous les cas.
L'assistant reste dans Teams : nos données sortent-elles du tenant Microsoft 365 ?
Cela dépend de l'éditeur, et c'est une question à poser avant l'AIPD. Un prospect nous l'a formulée ainsi en rendez-vous : « on ouvre un pont entre notre infrastructure Teams et puis vos services à vous ». Pour un assistant hébergé chez l'éditeur, les données quittent le tenant le temps du traitement ; l'AIPD doit décrire où elles vont (région d'hébergement, sous-traitants, modèle de langage), combien de temps elles y restent et qui y accède. Hébergement en Europe dans l'environnement Microsoft et absence d'entraînement sur les données sont les deux garanties à exiger par écrit.
Nous n'avons pas de DPO : qui mène l'AIPD ?
Le responsable de traitement, c'est-à-dire l'entreprise, avec la personne qu'elle désigne. Le DPO n'est obligatoire (article 37 du RGPD) que pour les organismes publics et pour ceux dont l'activité de base implique un suivi régulier et systématique à grande échelle ou un traitement à grande échelle de données sensibles, ce qui n'est pas le cas d'une PME pour sa gestion du personnel. Sans DPO, l'article 35, paragraphe 2, ne s'applique pas, mais l'analyse reste due, et beaucoup d'entreprises la font relire par un DPO externe ou un avocat.
Sources
- Règlement (UE) 2016/679, articles 9, 30, 35, 36 et 37EUR-Lex, 2016
- Ce qu'il faut savoir sur l'analyse d'impact relative à la protection des données (AIPD)CNIL
- IA : réaliser une analyse d'impact si nécessaireCNIL, 2024
- Analyse d'impact : liste des traitements pour lesquels une AIPD est requise (délibération n° 2018-327)CNIL, 2018
- Analyse d'impact : liste des traitements pour lesquels une AIPD n'est pas requise (délibération n° 2019-118)CNIL, 2019
- Lignes directrices WP248 rév. 01 concernant l'analyse d'impact relative à la protection des donnéesGroupe de travail « Article 29 », 2017
- Outil PIA : téléchargez et installez le logiciel de la CNILCNIL
- Article L2312-8 du Code du travailCode du travail numérique
- Article L2312-38 du Code du travailCode du travail numérique
- Règlement (UE) 2024/1689 sur l'intelligence artificielle, annexe III, articles 4, 26 et 50EUR-Lex, 2024
- Règlement (UE) 2026/1744 du 8 juillet 2026, train de mesures omnibus numérique sur l'IAEUR-Lex, 2026


 Ajouter à Teams